
CompTIA PenTest+ Certification (PT0-002日本語版) - PT0-002日本語 Exam Practice Test
Question 1
次の表があるとします。
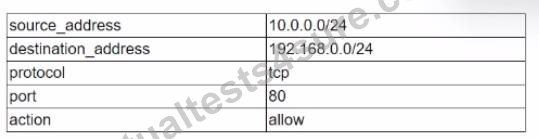
Python スクリプトでファイアウォール ルールの既知の適切な構成を保存するために最もよく使用されるデータ構造は次のどれですか。
Python スクリプトでファイアウォール ルールの既知の適切な構成を保存するために最もよく使用されるデータ構造は次のどれですか。
Correct Answer: C
Question 2
侵入テスターがサーバーに対してスキャンを実行し、次の出力を取得します。
21/tcp オープン ftp マイクロソフト ftpd
| | ftp-anon: 匿名の FTP ログインを許可 (FTP コード 230)
| | 03-12-20 09:23AM 331 index.aspx
| | ftp システム:
135/tcp オープン msrpc Microsoft Windows RPC
139/tcp オープン netbios-ssn Microsoft Windows netbios-ssn
445/tcp open microsoft-ds Microsoft Windows Server 2012 Std
3389/tcp オープン ssl/ms-wbt-server
| | rdp-ntlm-info:
| | ターゲット名: WEB3
| | NetBIOS_コンピュータ名: WEB3
| | 製品バージョン: 6.3.9600
|_ System_Time: 2021-01-15T11:32:06+00:00
8443/tcp オープン http Microsoft IIS httpd 8.5
| | http-メソッド:
|_ 潜在的に危険な方法: TRACE
|_http-server-header: Microsoft-IIS/8.5
|_http-title: IIS Windows サーバー
次のコマンド シーケンスのうち、ペネトレーション テスターが次に試す必要があるのはどれですか?
Correct Answer: D
Question 3
次のコードがあるとします。
$p = (80, 110, 25)
$network = (192.168.0)
$range = 1 .. 254
$ErrorActionPreference = 'silentlycontinue'
$Foreach ($add in $range)
$Foreach ($x in $p)
{ {$ip = "{0} . {1} -F $network, $add"
If (Test-Connection -BufferSize 32 -Count 1 -quiet -ComputerName $ip)
{$socket = new-object System.Net. Sockets. TcpClient (&ip, $x)
If ($socket. Connected) { $ip $p open"
$socket. Close () }
}
}}
次のタスクのうち、スクリプトを使用して実行できるのはどれですか?
Correct Answer: D
Explanation: Only visible for Actualtests4sure members. You can sign-up / login (it's free).
Question 4
次のツールのうち、侵入テスターがワイヤレス ハンドシェイクをキャプチャして Windows マシンから Wi-Fi パスワードを明らかにするのに最も適しているのはどれですか?
Correct Answer: B
Explanation: Only visible for Actualtests4sure members. You can sign-up / login (it's free).
Question 5
次の状況のうち、侵入テスターが緊急連絡先に通知する必要があるのはどれですか?
Correct Answer: B
Question 6
ペネトレーション テスターは、内部サーバーをファジングして隠れたサービスとアプリケーションを探し、次の出力を取得します。

出力の説明として最も可能性が高いのは次のうちどれですか?
出力の説明として最も可能性が高いのは次のうちどれですか?
Correct Answer: A
Explanation: Only visible for Actualtests4sure members. You can sign-up / login (it's free).
Question 7
侵入テスターは、検出されることなく偵察を実行したいと考えています。次のアクティビティのうち、検出される可能性が最小のものはどれですか? (2つ選んでください。)
Correct Answer: A,B
Explanation: Only visible for Actualtests4sure members. You can sign-up / login (it's free).
Question 8
侵入テスターは、システムで次のコマンドを実行します。
検索 / -user root -perm -4000 -print 2>/dev/null
テスターが達成しようとしているのは、次のうちどれですか?
検索 / -user root -perm -4000 -print 2>/dev/null
テスターが達成しようとしているのは、次のうちどれですか?
Correct Answer: D
Explanation: Only visible for Actualtests4sure members. You can sign-up / login (it's free).
Question 9
評価中、ペネトレーション テスターは LFI の脆弱性を悪用し、Web ログを参照してターゲットの Apache サーバーを探します。次の手順のうち、侵入テスターが NEXT を使用して Web サーバーをさらに悪用しようとする可能性が最も高いのはどれですか? (2つ選んでください。)
Correct Answer: B,D
Explanation: Only visible for Actualtests4sure members. You can sign-up / login (it's free).
Question 10
侵入テスターが、ディレクトリ トラバーサル経由でパスにアップロードする機能を提供する脆弱性を発見しました。この脆弱性によって発見されたファイルの一部は次のとおりです。
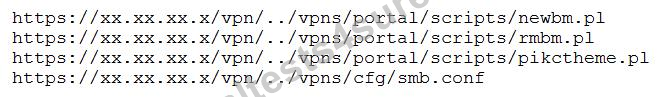
攻撃者が影響を受けるマシンへの内部アクセスを取得するための最良の方法は次のうちどれですか?
攻撃者が影響を受けるマシンへの内部アクセスを取得するための最良の方法は次のうちどれですか?
Correct Answer: B
Question 11
侵入テスト中にセキュリティ アラームがトリガーされると、企業は懸念を抱くようになります。会社が次に行うべきことは次のうちどれですか?
Correct Answer: B
Explanation: Only visible for Actualtests4sure members. You can sign-up / login (it's free).
